本文大纲
《JVM剖析及性能跟踪》
常见问题--jstack\jinfo\jmap无法附加到目标进程
在使用JDK自带的调试工具(如jstack、jinfo、jmap等)时,开发者可能会遇到无法附加到目标进程的问题。这类问题通常与用户权限、系统安全机制或容器环境有关。本文将详细分析这些常见问题,并提供相应的解决方案。
常见问题一:用户不同导致无法附加成功
问题描述
执行jstack 2276时,报出如下错误:
Attaching to process ID 76967, please wait...
Error attaching to process: Doesn't appear to be a HotSpot VM (could not find symbol "gHotSpotVMTypes" in remote process)
sun.jvm.hotspot.debugger.DebuggerException: Doesn't appear to be a HotSpot VM (could not find symbol "gHotSpotVMTypes" in remote process)
问题原因
经过检查发现,jstack命令的执行用户与目标进程的用户不一致。目标进程是由schedule用户启动的,而jstack命令是在root用户下执行的。JDK调试工具要求执行用户与目标进程的用户一致,否则无法附加到目标进程。
解决方案
使用sudo -u命令以目标进程的用户身份执行jstack命令。例如:
sudo -u schedule jstack 2276通过这种方式,jstack能够以schedule用户的身份附加到目标进程,从而正确执行。
常见问题二:Linux系统的ptrace-scope机制导致无法附加
问题描述
在使用jinfo、jmap等JDK调试工具时,报错信息如下:
Error attaching to process: ptrace operation not permitted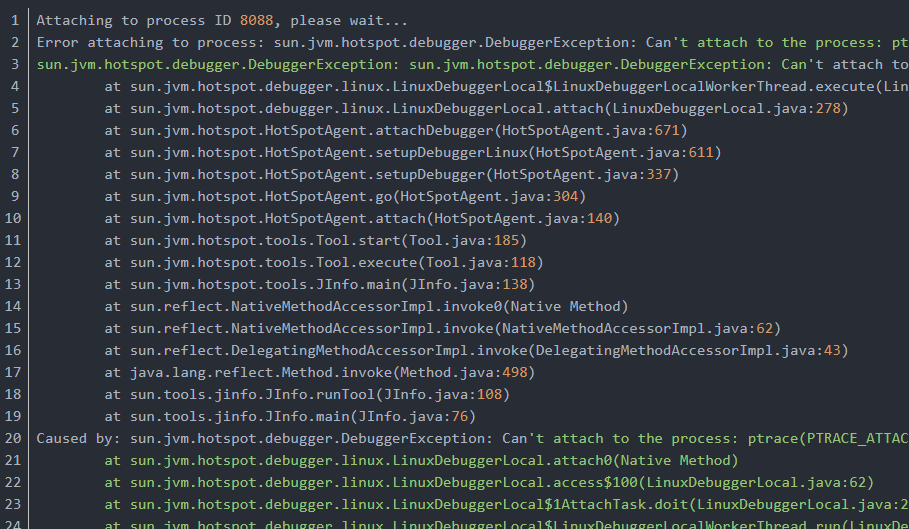
问题原因
新版的Linux系统引入了ptrace-scope机制,该机制的目的是防止用户访问正在执行的进程的内存。然而,jinfo、jmap等调试工具依赖于ptrace来获取目标进程的内存信息,因此受到ptrace-scope机制的限制。
解决方案
通过修改ptrace-scope的设置,允许调试工具附加到目标进程。具体步骤如下:
-
打开
/etc/sysctl.d/10-ptrace.conf文件:sudo vi /etc/sysctl.d/10-ptrace.conf -
将
kernel.yama.ptrace_scope的值修改为0:kernel.yama.ptrace_scope = 0 -
保存并退出文件,然后重新加载配置:
sudo sysctl -p /etc/sysctl.d/10-ptrace.conf
通过这种方式,ptrace-scope机制将被禁用,jinfo、jmap等工具能够正常附加到目标进程。
常见问题三:Docker容器的安全特性导致无法附加
问题描述
在Docker容器中运行Java应用程序时,使用jmap等工具报错:
Error attaching to process: ptrace operation not permitted问题原因
Docker自1.10版本开始引入了seccomp安全机制,默认的seccomp配置文件禁用了ptrace。由于jmap等工具依赖于ptrace来附加到目标进程,因此在Docker容器中无法正常使用。
解决方案
有两种方法可以解决这一问题:
方法一:在启动容器时添加--cap-add=SYS_PTRACE参数
在启动Docker容器时,添加--cap-add=SYS_PTRACE参数,允许容器使用ptrace。例如:
docker run --cap-add=SYS_PTRACE ...方法二:在Docker编排配置中添加cap_add参数
在Docker Compose或Kubernetes等编排配置中,添加cap_add参数,允许容器使用ptrace。例如:
test:
  environment:
    - LANG=C.UTF-8
    - JAVA_HOME=/usr/lib/jvm/java-1.8-openjdk/jre
  image: registry.cn-hangzhou.aliyuncs.com/test50j/test:lastest
  ports:
    - 8881:8881
  restart: always
  volumes:
    - /tmp
  cap_add:
- SYS_PTRACE通过以上方法,Docker容器将能够正常使用jmap等调试工具。
总结
jstack、jinfo、jmap等JDK调试工具在附加到目标进程时,可能会因用户权限、系统安全机制或容器环境等问题而失败。本文详细分析了这些常见问题,并提供了相应的解决方案:
- 用户不同导致无法附加:使用
sudo -u命令以目标进程的用户身份执行调试工具。 - Linux系统的
ptrace-scope机制:修改ptrace-scope设置,允许调试工具附加到目标进程。 - Docker容器的安全特性:在启动容器或编排配置中添加
SYS_PTRACE权限。
通过掌握这些解决方案,开发者能够顺利使用JDK调试工具,分析和排查Java应用程序的问题。